1. 2023_04_25-Warum-ISMS

    Warum Sie ein ISMS in Ihrem Unternehmen implementieren sollten

    Informationssicherheits-Managementsysteme (kurz: ISMS) sind ein wesentlicher Bestandteil von Cyber Security für Unternehmen. Ein ISMS hilft dabei, Informationen und Systeme vor Cyber-Angriffen und anderen Bedrohungen zu schützen und Informationssicherheitsrisiken systematisch zu managen. In diesem Blogbeitrag erfahren Sie mehr über die Vorteile eines ISMS und warum Sie es in Ihrem Unternehmen umsetzen sollten.
  2. 2023_08_23-Ethisches-Hacking

    Ethisches Hacking – Warum sich Unternehmen absichtlich hacken lassen

    Wie kann man Hacking für etwas Gutes einsetzen? Die Bedrohungen durch Cyberkriminalität betreffen Unternehmen und Organisationen jeder Größe. Gleichzeitig werden IT-Infrastrukturen immer komplexer: Cloud-Dienste, Webanwendungen, APIs, mobile Anwendungen und vernetzte Systeme vergrößern die potenzielle Angriffsfläche. Eine wirksame Gegenmaßnahme ist das ethische Hacking. Erfahren Sie in diesem Artikel, was man darunter versteht, wie es funktioniert und welche Vorteile und Grenzen ethisches Hacking hat.

  3. Besucher der DiWoDo

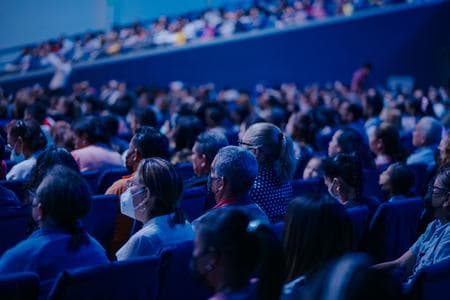
    #diwodo26: Warum der Mensch nicht das schwächste Glied ist

    Auf der Digitalen Woche Dortmund haben IT-Psychologin Silvia Hildebrandt und die isits AG gezeigt, warum die beste Technik wirkungslos bleibt, wenn sie unter Last dauerhaft perfekte Aufmerksamkeit voraussetzt – und was Human-Centered Security dagegensetzt.

  4. Senkrechtstarter-Award, Gewinner und Partner

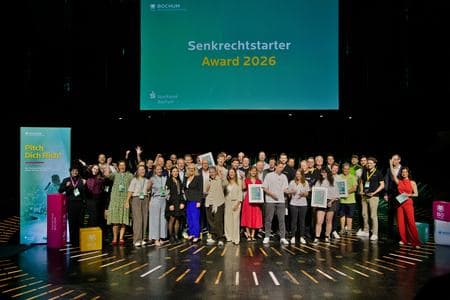
    Cybersecurity im Ruhrgebiet: Zwei Bühnen, eine gemeinsame Aufgabe

    Wie lassen sich digitale Systeme nachhaltig absichern? Innerhalb von nur drei Tagen rückte die isits AG diese Frage aus zwei unterschiedlichen Perspektiven in den Mittelpunkt: beim Senkrechtstarter Award 2026 in Bochum und bei der Digitalen Woche Dortmund. In Bochum ging es um technologische Innovation und digitale Souveränität. In Dortmund stand der Mensch als entscheidender Faktor der Informationssicherheit im Fokus.

    Cybersecurity ist keine rein technische Aufgabe. Sie entsteht im Zusammenspiel von Technologie, Prozessen, Organisation und den Menschen, die täglich mit digitalen Systemen arbeiten. Wie unterschiedlich diese Perspektiven aussehen können, haben zwei Veranstaltungen im September 2026 gezeigt.

  5. pexels-jibarofoto-15325468

    ISO 27001 erfolgreich zertifizieren: Warum Unternehmen für Anhang A 8.28 speziell ausgebildete Security Champions brauchen

    Die isits AG schult Entwicklerinnen und Entwickler als OWASP Security Champions und unterstützt Unternehmen dabei, Audit-Findings zur sicheren Softwareentwicklung gezielt und nachweisbar zu schließen.

  6. Die Sterne einer EU-Flagge mit einem digitalen Netz zwischen Ihnen, zur Verdeutlichung von EU-AI-Act Compliance

    EU AI Act Compliance für Unternehmen: Von der Risikoanalyse zur KI-Governance

    Der EU AI Act stellt den Einsatz künstlicher Intelligenz in europäischen Unternehmen auf ein neues rechtliches Fundament. Wer KI-Tools, Automatisierungen oder generative Sprachmodelle nutzt, muss die damit verbundenen Risiken systematisch klassifizieren und strenge Dokumentations- sowie Sorgfaltspflichten erfüllen. Erfahren Sie, welche Vorgaben jetzt greifen und wie Sie eine zukunftssichere KI-Governance in Ihrem Unternehmen etablieren.

  7. 2024_05_14-Quantencomputer

    Quantencomputing in der IT-Sicherheit – Gefahr und Chance zugleich

    In der Welt der Informationstechnologie zeichnet sich eine Entwicklung ab, die die Art und Weise, wie wir Daten verarbeiten und Sicherheitsprobleme lösen, grundlegend verändern könnte. Die Veränderung trägt einen Namen: Quantencomputing. Diese Technik verspricht eine Verarbeitungsgeschwindigkeit, die um ein Vielfaches höher liegt als die heutiger Supercomputer. Doch was bedeutet das für den Markt und für die IT-Sicherheit?

  8. 2026_09_03-Cisco-Introduction-to-Cybersecurity

    „Cisco Introduction to Cybersecurity” absolviert – und nun?

    Sie haben den Kurs „Cisco Introduction to Cybersecurity” erfolgreich absolviert und die Grundlagen der IT-Sicherheit gemeistert? Herzlichen Glückwunsch! Doch wie wird aus dem ersten Zertifikat eine nachhaltige und hochbezahlte Experten- oder Führungskarriere? Erfahren Sie, wo Grundlagenkurse an ihre Grenzen stoßen und wie Fachzertifikate und ein akademisches Master-Fernstudium Hand in Hand gehen.

  9. kalhh-circuit-board-279988_1920

    IT-Psychologie: Warum digitale Systeme nicht nur eingeführt, sondern verstanden werden müssen

    Ein neues System ist live. Die Schulung hat stattgefunden, die Projektseite ist gefüllt, und die Verantwortlichen melden den Rollout als abgeschlossen. Trotzdem entstehen nach wenigen Wochen neue Excel-Listen, alte E-Mail-Wege und private Absprachen. Das Unternehmen wundert sich, weil die Technik funktioniert. Die Mitarbeitenden wundern sich ebenfalls, weil ihr Arbeitsalltag schwerer geworden ist. Genau an dieser Stelle beginnt IT-Psychologie. Sie fragt nicht zuerst, ob ein System technisch läuft. Sie fragt, ob Menschen damit verstehen, entscheiden, lernen, vertrauen und wirksam arbeiten können.

  10. 2026_08_20-IT-Grundschutz++

    BSI IT-Grundschutz++: Was Sie jetzt über die Modernisierung des Sicherheitsstandards wissen müssen

    Der BSI IT-Grundschutz erfährt mit Grundschutz++ die umfassendste Modernisierung seiner Geschichte. Der Standard stellt dabei von PDF-Dokumenten auf das maschinenlesbare OSCAL-Format um, nutzt agile Update-Zyklen und reduziert die Einzelanforderungen um rund 85 Prozent. Erfahren Sie, welche Kern-Neuheiten der neue Sicherheitsstandard bringt und wie Sie Ihr bestehendes ISMS zukunftssicher auf Grundschutz++ umstellen.

  11. 2022_10_25_Audit

    Wie läuft eigentlich ein ISMS Audit ab?

    Informationssicherheit ist für Unternehmen in Zeiten von Vernetzung, Digitalisierung und Remote Work ein unerlässliches Thema. Ein internes Managementsystem für Informationssicherheit (ISMS) sorgt dafür, dass notwendige Maßnahmen erkannt und umgesetzt werden. Um sicherzustellen, dass das ISMS den internen und internationalen Anforderungen genügt, werden regelmäßig Audits gemacht.

  12. Grafik CISIS12

    CISIS12-Seminar für KMU & Kommunen | isits AG

    NIS-2 rückt näher und trifft die, die am wenigsten Ressourcen haben: CISIS12®-Seminar macht ISB in KMU und Kommunen handlungsfähig

In unserem Blog finden Sie fundierte Einblicke, aktuelle Entwicklungen und praxisnahe Impulse rund um IT-Sicherheit, Cybersecurity und digitale Resilienz. Wir greifen relevante Themen verständlich auf, ordnen sie ein und zeigen, was sie konkret für Ihr Unternehmen bedeuten. Bleiben Sie informiert und erhalten Sie Orientierung in einem dynamischen Umfeld.

Kontakt