
Lesedauer 5 Minuten Von Carolin Feth
#diwodo26: Warum der Mensch nicht das schwächste Glied ist
Auf der Digitalen Woche Dortmund haben IT-Psychologin Silvia Hildebrandt und die isits AG gezeigt, warum die beste Technik wirkungslos bleibt, wenn sie unter Last dauerhaft perfekte Aufmerksamkeit voraussetzt – und was Human-Centered Security dagegensetzt.
Zusammenfassung
Auf der Digitalen Woche Dortmund (#diwodo26) zeigte IT-Psychologin Silvia Hildebrandt, warum der Mensch nicht das schwächste Glied in der Cybersecurity ist und wie IT-Psychologie hilft, Sicherheitsprozesse an menschliche Grenzen anzupassen.
Gemeinsam mit der isits AG wurde deutlich, dass Human-Centered Security Technik, Prozesse und Menschen so verbinden muss, dass sichere Entscheidungen auch unter Stress und hoher Belastung möglich bleiben.
Das Wichtigste in Kürze
- Der Mensch ist nicht das schwächste Glied der Sicherheitskette. Das Wissen ist vorhanden, aber unter Belastung wird der Zugriff darauf fragiler.
- Das Arbeitsgedächtnis fasst unter kontrollierten Bedingungen im Mittel nur etwa vier Informationspakete (Chunks). Kommt Neues dazu, fällt etwas heraus.
- Stress schaltet Denken nicht ab, sondern verändert die Steuerung – über Noradrenalin, Dopamin und Cortisol. Prüfen, Abwägen und Stoppen werden fragiler.
- Reale Fälle wie Uber 2022 (MFA-Fatigue) und Caesars 2023 (Social Engineering über einen IT-Dienstleister) zeigen: Technik war vorhanden, sie setzte nur dauerhaft perfekte Aufmerksamkeit voraus.
- Die Antwort ist nicht „mehr Aufmerksamkeit fordern“, sondern Systeme menschlicher gestalten: phishing-resistente MFA, kurze Meldewege, feste Stopp-Punkte, Vendor-Verifikation und messbare Reibung.
Für alle, die in IT-Sicherheit und Cybersecurity arbeiten, ist der Befund vertraut: Nach jedem größeren Incident folgt die Ursachenanalyse, und am Ende steht überraschend oft ein Mensch, der geklickt, bestätigt oder freigegeben hat. Die bequeme Schlussfolgerung lautet dann „menschliches Versagen“ und die ebenso bequeme Gegenmaßnahme heißt „noch eine Awareness-Schulung“.
Genau diese Verkürzung hat die Gesprächsrunde auf der #diwodo26 aufgebrochen. Silvia Hildebrandt, Gründerin von Hilstayn und Expertin für IT-Psychologie, formulierte ihre These bewusst gegen den Reflex: Menschen sind nicht das schwächste Glied. Aber unter Belastung wird der Zugriff auf vorhandenes Wissen fragiler. Wer Cybersecurity ernst nimmt, muss deshalb verstehen, was im Kopf passiert, wenn Wissen für einen Moment nicht mehr reicht und daraus Prozesse ableiten, die auch unter Last tragen.
Das Experiment: Wie schnell der mentale Schreibtisch kippt
Hildebrandt begann nicht mit einer Behauptung, sondern mit einem Beleg im Raum. Das Publikum sollte sich sechs unabhängige Informationen kurz merken: ein paar Wörter, zwei Zahlen, ein Ortsname. Dann kam „der Alltag dazwischen“: eine kleine Kopfrechenaufgabe, eine Frage nach einer Logo-Farbe, die Aufforderung, kurz die Hand zu heben. Anschließend die Rückfrage: Welche sechs Dinge standen eben dort?
Das Ergebnis kennt jede, die es selbst mitgemacht hat: Die Liste ist weg. Nicht, weil das Wissen gelöscht wäre, sondern weil der Zugriff für einen Moment besetzt war. Aus einem Partytrick wird so eine präzise Analogie für den Arbeitsalltag im Security Operations Center, im Helpdesk oder in der Migrationsphase eines neuen Systems.
Die Kapazitätsgrenze: rund vier Chunks
Der psychologische Kern dahinter ist gut belegt. Das Arbeitsgedächtnis ist kein Archiv, sondern ein kleiner Schreibtisch: Es hält fest, vergleicht und entscheidet und seine Kapazität ist eng begrenzt. Unter kontrollierten Bedingungen liegt der Fokus der Aufmerksamkeit im Mittel bei etwa vier Chunks, also vier Informationspaketen, die gleichzeitig aktiv bearbeitet werden können. [1]
≈ 4 Chunks im Fokus der Aufmerksamkeit unter kontrollierten Bedingungen. Kommt ein fünftes Informationspaket dazu, fällt ein anderes vom mentalen Schreibtisch – das Langzeitwissen bleibt vorhanden, ist aber nicht automatisch im Zugriff.
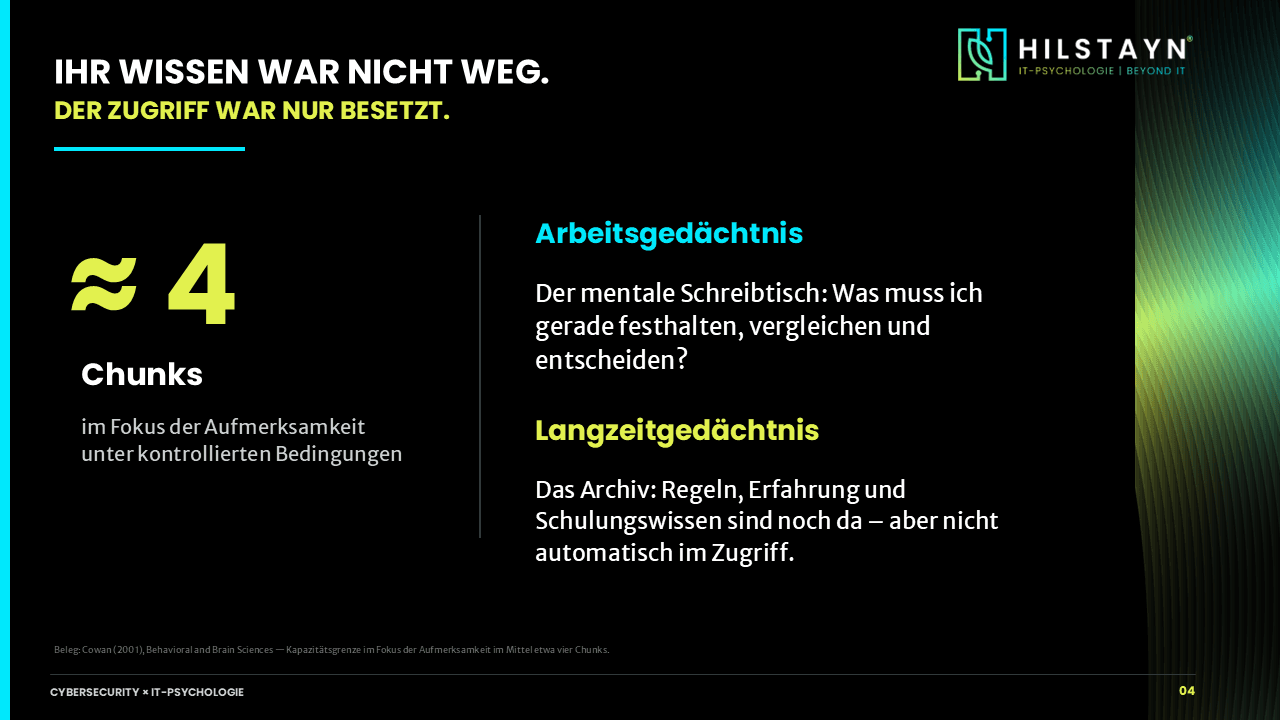
Für Security-Verantwortliche ist das die eigentliche Pointe: Regeln, Erfahrung und Schulungswissen liegen im Langzeitgedächtnis bereit. Ob sie im entscheidenden Moment abgerufen werden, hängt aber davon ab, wie voll der Schreibtisch gerade ist. Und genau den überlädt der moderne Arbeitsplatz systematisch.
Stress ist kein Denkstopp – er verändert die Steuerung
Der zweite Baustein war Neurobiologie ohne Effekthascherei. Stress schaltet das Denken nicht ab; er verändert, was Vorrang bekommt. Noradrenalin macht dringliche Signale lauter, Dopamin hilft normalerweise beim Filtern relevanter Reize. Doch von beiden braucht der Präfrontalkortex ein gutes Mittelmaß. Zu hohe Spiegel verschlechtern Arbeitsgedächtnis und flexible Kontrolle. [2] Cortisol folgt etwas langsamer, mobilisiert Energie und verändert, wie Erinnerungen gespeichert und abgerufen werden. [3]
Die Folge ist für die Cybersecurity hochrelevant: Ausgerechnet die Funktionen, auf die sicheres Verhalten angewiesen ist: prüfen, vergleichen, einen Impuls stoppen –, werden unter Belastung fragiler. Im Job heißen die konkurrierenden Signale dann: neues System, Teams-Ping, Deadline und eine MFA-Anfrage, alle gleichzeitig. Ein Signal gewinnt. Manchmal ist es das falsche.
„Die Technik war da. Aber sie setzte dauerhaft perfekte Aufmerksamkeit voraus.“ — Silvia Hildebrandt, Hilstayn
Vom Prinzip zum Vorfall: MFA-Fatigue bei Uber 2022
Dass dies kein Laborphänomen ist, machte Hildebrandt an einem dokumentierten Fall deutlich. Beim Uber-Vorfall 2022 war zunächst das Konto eines Mitarbeiters kompromittiert. Der Angreifer sendete wiederholt Zwei-Faktor-Anfragen. So lange, bis eine davon in einem plausiblen Moment bestätigt wurde. Danach folgte der Zugriff auf weitere interne Konten und Tools. Das Muster hat einen Namen: MFA-Fatigue (auch MFA-Müdigkeit oder MFA-Bombing). [4]
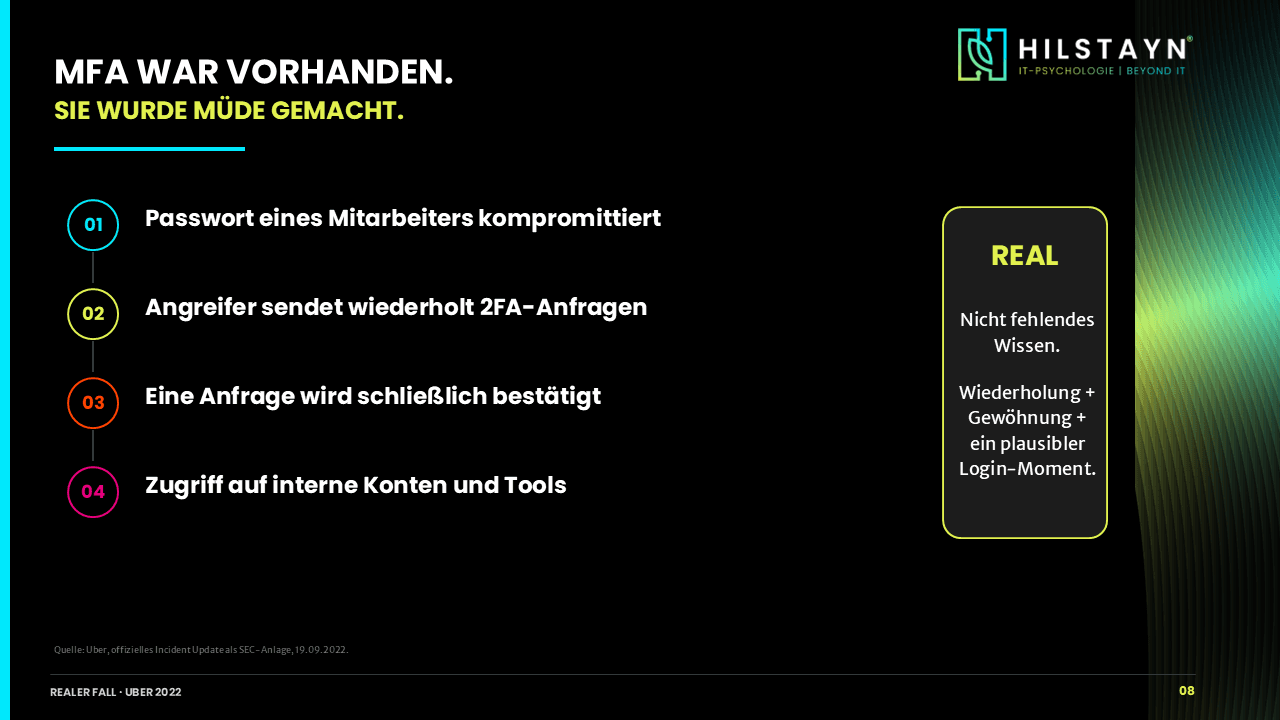
Entscheidend ist die Deutung: Hier hat niemand vergessen, wie MFA funktioniert. Die Kontrolle war vorhanden. Sie wurde nur so lange strapaziert, bis der überladene Schreibtisch einer einzelnen Person zum Einfallstor wurde. Push-basierte MFA, die sich per Tippen bestätigen lässt, verlagert die Last der Wachsamkeit vollständig auf den Menschen. Das ist der Konstruktionsfehler, nicht die Person.
Der Mensch sitzt auch in der Lieferkette: Caesars 2023
Ein zweiter Fall verschob die Perspektive nach außen. Bei Caesars Entertainment traf Social Engineering 2023 nicht direkt einen internen Mitarbeitenden, sondern einen ausgelagerten IT-Support-Dienstleister; in der Folge wurde eine Kopie der Loyalty-Datenbank erlangt. [5] Psychologisch ist das der eigentliche Punkt: Vertrauen, Hilfsbereitschaft und Zeitdruck enden nicht an der eigenen Unternehmensgrenze. Wer Identitätsprüfung und Wiederherstellung nur intern härtet, verschiebt das Risiko lediglich zum Helpdesk oder zum Dienstleister.
Für Fachkräfte in der Cybersecurity heißt das: Der menschliche Faktor ist kein Endpunkt-Thema, sondern ein Lieferketten-Thema. Kontrollen müssen auch bei externem Support, bei Dienstleistern und im Recovery-Prozess belastbar sein. Gerade dort, wo unter Druck schnell „geholfen“ werden soll.
Und noch subtiler: Informationsaggregation aus legitimen Quellen
Der dritte Fall war ausdrücklich kein Vorfall, sondern eine reale öffentliche Projektmeldung: eingesetztes System, Implementierungspartner, Go-live-Datum, Altlandschaft, beteiligte Teams und die nächste Roadmap. Jede einzelne Information ist für sich legitim und harmlos. Zusammengesetzt ergeben sie jedoch ein glaubwürdiges Briefing für gezielte Anrufe, Mails oder Helpdesk-Geschichten. Die Vorarbeit für überzeugendes Social Engineering.
Die Konsequenz ist keine Geheimniskrämerei, sondern eine bewusste Entscheidung: Externe Kommunikation gehört in die Sicherheitsbetrachtung. Was ein Unternehmen öffentlich über seine IT-Transformation erzählt, ist Teil seiner Angriffsfläche.
Die Antwort: nicht Menschen härter machen, sondern Systeme menschlicher
Der konstruktive Teil des Vortrags – und der Anknüpfungspunkt für die Cybersecurity-Praxis der isits AG – drehte die übliche Logik um. Wenn der mentale Schreibtisch unter Last vorhersehbar kippt, ist „mehr Aufmerksamkeit fordern“ keine Strategie, sondern ein Wunsch. Robuster Schutz gestaltet die Bedingungen so, dass gute Entscheidungen auch dann möglich bleiben, wenn die Aufmerksamkeit gerade woanders ist. Fünf Hebel standen im Zentrum: [5]
- Phishing-resistente MFA – Passkeys und FIDO2 statt bestätigbarer Push-Flut, damit MFA-Müdigkeit gar nicht erst funktioniert.
- Melden in 30 Sekunden – ein sichtbarer, niedrigschwelliger Kanal mit sofortiger Rückmeldung; Meldung muss schneller gehen als Zweifel.
- Kritische Stopp-Punkte – feste Haltepunkte bei Rechtevergabe, Datenzugriff und Wiederherstellung, an denen bewusst innegehalten wird.
- Vendor-Verifikation – Helpdesk-Identität und Reset-Prozesse aktiv testen; dieselben Regeln für interne Teams und externe Dienstleister.
- Reibung messen – Workarounds, Alarmflut und Akzeptanz beobachten. Ein Workaround ist kein Fehlverhalten, sondern ein Datenpunkt über einen Prozess.
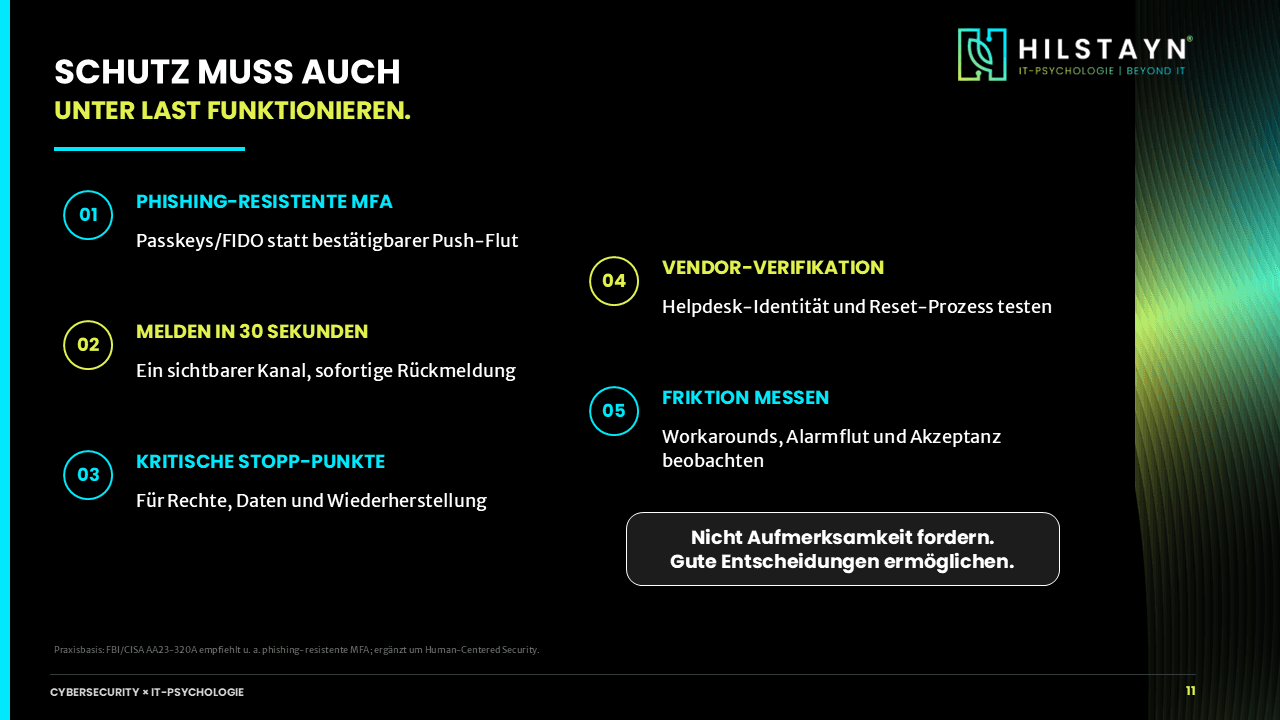
Dieser Rahmen ist bewusst anschlussfähig an etablierte Empfehlungen: Phishing-resistente MFA ist nichts Exotisches, sondern gelebte Praxis-Empfehlung. Neu ist die konsequente Kopplung an die psychologische Realität – Human-Centered Security als Disziplin, die Technik, Prozess und Mensch als ein sozio-technisches System behandelt.
Warum das für den Kompetenzaufbau in Unternehmen zählt
Für uns als isits AG schließt sich hier der Kreis. Seit 2001 qualifizieren wir Fach- und Führungskräfte in IT-Sicherheit und Informationssicherheit – von praxisnahen Seminaren über Inhouse-Schulungen und Fachkonferenzen bis zum berufsbegleitenden Fernstudiengang „Applied IT Security“ (M. Sc.), den wir gemeinsam mit der Ruhr-Universität Bochum durchführen. Die Kernbotschaft der #diwodo26-Runde deckt sich mit dem, was wir in dieser Arbeit täglich sehen: Kompetenz entsteht nicht durch eine einmalige Awareness-Pflichtübung, sondern durch belastbares, wiederholtes und praxisnahes Enablement.
Gerade der menschliche Faktor lässt sich nicht „wegtrainieren“, aber er lässt sich gezielt stärken. Durch Wissen, das unter realistischen Bedingungen abrufbar bleibt, und durch Prozesse, die den mentalen Schreibtisch entlasten statt überfüllen. Das ist der Punkt, an dem Security Awareness aufhört, ein Kästchen zu sein, und anfängt, ein Kompetenzprogramm zu werden.
Netzwerk als Sicherheitsfaktor: Frauen in IT und Cybersecurity
Bemerkenswert war auch die Konstellation der Runde selbst. Ausgerichtet wurde das Format gemeinsam mit dem BUSINESS WOMEN NETWORK Dortmund und dessen Gründerin Petra Rengshausen (SIGNAL IDUNA Generalagentur). Auf der Bühne standen mit Silvia Hildebrandt, Carolin Feth und Petra Rengshausen drei Expertinnen, die Technik, Kommunikation und Vertrauen aus unterschiedlichen Blickwinkeln zusammenführten.
Das ist mehr als ein Nebenaspekt. Cybersecurity bleibt ein Feld, in dem Frauen unterrepräsentiert sind und in dem Vielfalt an Perspektiven direkt auf die Qualität von Risikoeinschätzungen einzahlt. Formate wie dieses machen sichtbar, dass fachliche Exzellenz und starke Netzwerke zusammengehören. Für Expertinnen aus IT und Cybersecurity ist ein tragfähiges Netzwerk kein „Soft Skill“, sondern Teil der Resilienz: Es verkürzt den Weg zu Wissen, zu Peers und im Ernstfall zu Hilfe.
Fazit: Sicherheit wird stabil, wenn sie auch unter Last funktioniert
Die Gesprächsrunde auf der Digitalen Woche Dortmund hat einen Perspektivwechsel greifbar gemacht, der für die tägliche Sicherheitsarbeit unmittelbar nutzbar ist. Der Mensch ist nicht das Problem, das man beheben müsste. Er ist ein System mit bekannten Grenzen, für das man bauen kann. Wer diese Grenzen kennt – rund vier Chunks, fragiler Zugriff unter Stress, verschobene Prioritäten unter Druck –, gestaltet MFA, Meldewege und Prozesse anders. Nicht Menschen härter machen. Systeme menschlicher gestalten.
Über die Beteiligten
Silvia Hildebrandt — Gründerin & Geschäftsführerin, Hilstayn · IT-Psychologie. Verbindet IT und Psychologie an drei Schnittstellen: Psychologie in der IT (Wirkung von Systemen auf Verhalten, Belastung und Nutzung), Psychologie für die IT (Change-Architektur, Enablement, Umgang mit Widerstand) und Psychologie für Organisationen (Auswirkungen von IT auf Entscheidungen und Kultur).
Petra Rengshausen — SIGNAL IDUNA Generalagentur · Gründerin BUSINESS WOMEN NETWORK Dortmund und Impulsgeberin für Vernetzung, Sichtbarkeit und Kompetenzaufbau von Unternehmerinnen und Fachfrauen in der Region Dortmund.
Carolin Feth — Head of Marketing, isits AG International School of IT Security · Aus- und Weiterbildung in IT- & Informationssicherheit seit 2001. Anbieter von Seminaren, Inhouse-Schulungen, Fachkonferenzen und dem berufsbegleitenden Fernstudiengang „Applied IT Security“ (M. Sc.) in Kooperation mit der Ruhr-Universität Bochum. Sitz in Bochum, aktiv in ganz Deutschland mit den Formaten Inhouse, digital und in Präsenz.
Häufige Fragen (FAQ)
Was ist IT-Psychologie?
IT-Psychologie untersucht, wie IT-Systeme auf menschliches Verhalten, Entscheidungen, Belastung, Usability und Akzeptanz wirken und wie sich Einführung, Kommunikation und Enablement so gestalten lassen, dass Menschen Technik sicher anwenden. In der Cybersecurity erklärt sie, warum vorhandenes Wissen unter Stress schlechter abrufbar wird und wie Prozesse robust werden.
Ist der Mensch das schwächste Glied in der Cybersecurity?
Nein. Das Wissen ist vorhanden, aber unter Belastung wird der Zugriff darauf fragiler. Das Arbeitsgedächtnis fasst unter kontrollierten Bedingungen im Mittel nur etwa vier Chunks. Wirksamer Schutz macht daher nicht Menschen härter, sondern Systeme menschlicher.
Was ist MFA-Fatigue (MFA-Müdigkeit)?
MFA-Fatigue, auch MFA-Müdigkeit oder MFA-Bombing bezeichnet einen Angriff, bei dem nach einem kompromittierten Passwort so lange wiederholte Push-Bestätigungsanfragen gesendet werden, bis die Zielperson eine davon in einem plausiblen Moment bestätigt. Der Uber-Vorfall 2022 folgte diesem Muster. Phishing-resistente MFA mit Passkeys/FIDO2 verhindert bestätigbare Push-Fluten.
Wie schützt Human-Centered Security Unternehmen?
Human-Centered Security gestaltet Sicherheitsprozesse so, dass sie auch unter Last funktionieren: phishing-resistente MFA, ein Meldeweg von unter 30 Sekunden, feste Stopp-Punkte bei kritischen Aktionen, belastbare Identitätsprüfung auch bei Helpdesk und Dienstleistern sowie das Messen von Reibung und Workarounds als Prozessdaten.
Worum ging es beim #diwodo26-Vortrag?
Bei der Gesprächsrunde „IT-Psychologie: Zwischen Technologie und Mensch“ auf der Digitalen Woche Dortmund 2026 zeigten IT-Psychologin Silvia Hildebrandt (Hilstayn) und die isits AG, warum Cybersecurity unter Stress kippt und wie Unternehmen mit Kompetenzaufbau und Human-Centered Security gegensteuern. Partnerin des Formats war Petra Rengshausen vom BUSINESS WOMEN NETWORK Dortmund.
Belege & Quellen
- Cowan, N. (2001): The magical number 4 in short-term memory. Behavioral and Brain Sciences. https://pubmed.ncbi.nlm.nih.gov/11515286/
- Arnsten, A. F. T. (2009): Stress signalling pathways that impair prefrontal cortex structure and function. Nature Reviews Neuroscience. https://pubmed.ncbi.nlm.nih.gov/19455173/
- Liston, C. et al. (2009): Psychosocial stress reversibly disrupts prefrontal processing and attentional control. PNAS. https://pubmed.ncbi.nlm.nih.gov/19139412/
- Uber, offizielles Incident Update als SEC-Anlage, 19.09.2022. https://www.sec.gov/Archives/edgar/data/1543151/000155278122000558/e22427_ex99-1.htm
- Caesars Entertainment, Form 8-K, 14.09.2023; FBI/CISA Advisory AA23-320A. https://www.sec.gov/Archives/edgar/data/1590895/000119312523235015/d537840d8k.htm · https://www.ic3.gov/CSA/2023/231116.pdf